Catégorie : Confiance numérique

  • Post-Quantique: le tournant 2030

    Post-Quantique: le tournant 2030

    Fin octobre 2026, le NIST a publié la version finale du rapport NIST IR 8547 – Transition to Post-Quantum Cryptography Standards. Ce document fixe le calendrier de sortie des algorithmes à clé publique classiques, et sa version finale durcit nettement le projet soumis à consultation en 2024 : ce ne sont plus seulement les clés « faibles » qui sont visées en 2030, mais l’ensemble de RSA, ECDSA et EdDSA, quelle que soit la taille de clé. RSA-4096 et ECDSA P-384, considérés aujourd’hui comme l’état de l’art, seront dépréciés dès 2031.

    Cette publication rend concret ce que nous annoncions dans notre article Cryptographie Post-Quantique – Partie 1 : la menace quantique concerne déjà la signature électronique, alors même qu’aucun ordinateur quantique capable de casser RSA n’existe aujourd’hui.

    Dans cet article, nous résumons ce qui change, ce que cela implique pour la signature électronique et pour la PKI nationale en Tunisie, et quels algorithmes choisir aujourd’hui, en particulier dans les environnements où seuls RSA et ECDSA sont disponibles (HSM, tokens, applications métiers).

    Ce que dit la version finale du NIST IR 8547

    Tout le classique déprécié après 2030

    Dans le projet de 2024, seuls les paramètres offrant 112 bits de sécurité (typiquement RSA-2048) étaient dépréciés après 2030. Les clés plus robustes (RSA-3072, ECDSA P-256 et P-384, Ed25519) restaient acceptables jusqu’en 2035. La version finale supprime cette distinction :
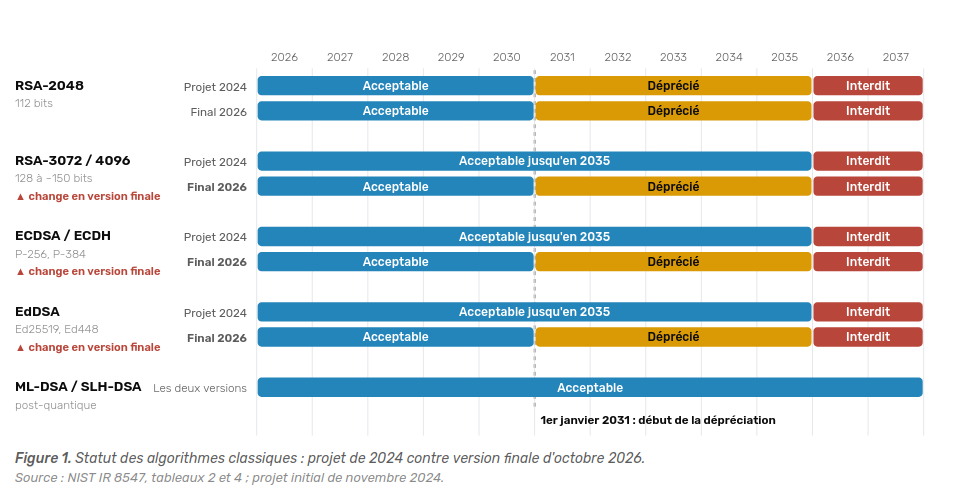
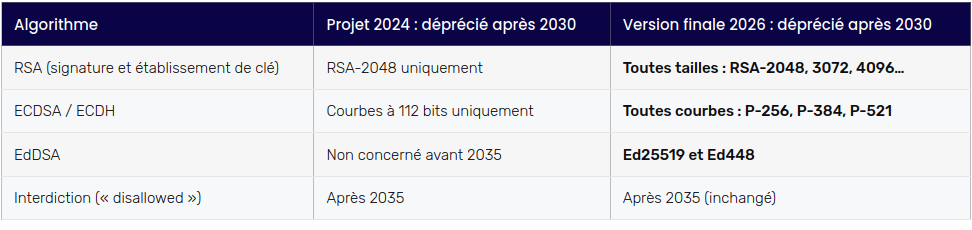
    Autrement dit, les configurations considérées aujourd’hui comme l’état de l’art (RSA-4096, ECDSA P-384) passent au statut « déprécié » dès 2031.

    Déprécié, interdit, usage hérité : de quoi parle-t-on ?

    • Déprécié : l’algorithme reste utilisable, mais le propriétaire des données doit évaluer et accepter le risque.
    • Interdit : l’algorithme ne doit plus être utilisé pour produire une protection (générer une signature, émettre un certificat).
    • Usage hérité (« legacy use ») : l’algorithme ne sert plus qu’à traiter des données déjà protégées, par exemple vérifier une signature existante.

    Côté algorithmes, la cible reste celle des standards publiés en 2024 :

    • ML-DSA (FIPS 204) et SLH-DSA (FIPS 205) pour la signature ;
    • ML-KEM (FIPS 203) pour l’établissement de clé, avec ML-KEM-768 recommandé par défaut ;
    • HQC, désormais retenu comme alternative à ML-KEM.

    Pourquoi la signature électronique est directement concernée

    Pas de « harvest now, decrypt later »… mais un risque de falsification

    Le NIST rappelle qu’une signature n’est pas exposée au risque « harvest now, decrypt later », qui concerne le chiffrement. Pour la signature électronique, le risque est d’une autre nature : le jour où un ordinateur quantique pourra retrouver une clé privée RSA ou ECDSA à partir de la clé publique, il deviendra possible de fabriquer des signatures, des certificats et des listes de révocation parfaitement valides, y compris en les antidatant.

    La non-répudiation des documents signés avec ces algorithmes ne tiendra alors qu’à une seule condition : avoir été protégée à temps par un mécanisme résistant, typiquement un horodatage d’archive post-quantique.
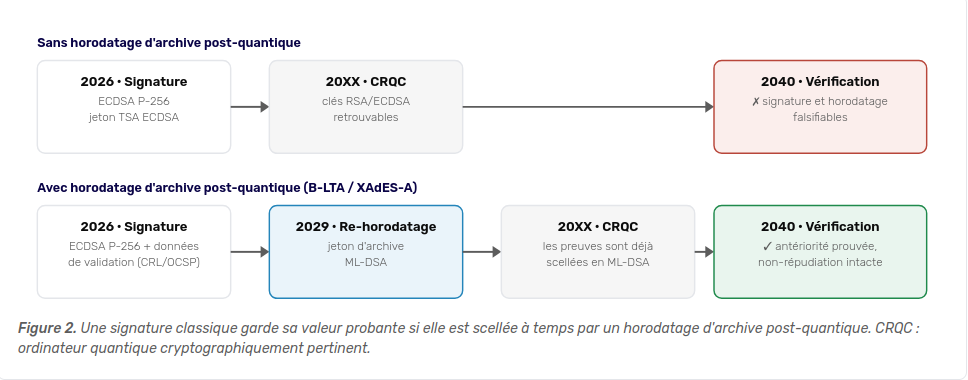
    Des durées de vie qui dépassent déjà 2035

    Le problème tient surtout aux durées de vie des objets d’une PKI :

    • une AC racine est généralement émise pour 20 à 25 ans ;
    • une AC intermédiaire pour 10 à 15 ans ;
    • un document signé (contrat, facture, acte administratif) doit souvent rester probant 10 ans ou plus.
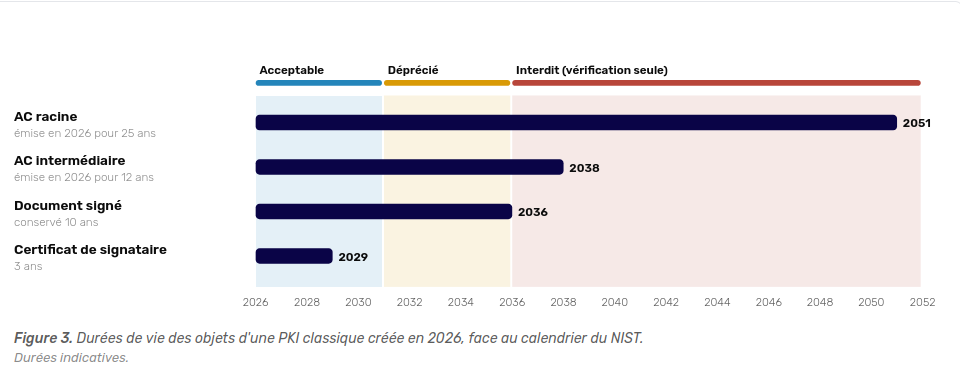
    Une AC racine créée en 2026 avec RSA-4096 ou P-384 sera dépréciée au bout de quatre ans de vie, puis interdite à mi-parcours. La planification post-quantique n’est donc pas un sujet de 2030 : elle s’impose à toute AC ou politique de certification conçue aujourd’hui.

    Quel impact pour la PKI nationale en Tunisie ?

    Un document américain, mais une référence de fait

    Le NIST IR 8547 n’est pas opposable en Tunisie. Le cadre national reste celui de la loi n° 2000-83 relative aux échanges et au commerce électroniques et des exigences techniques de l’ANCE. Cependant, les choix algorithmiques des PKI s’alignent historiquement sur les références internationales : NIST, ETSI TS 119 312, recommandations européennes. L’Union européenne a elle-même publié en 2025 une feuille de route coordonnée qui vise une migration des usages à haut risque d’ici 2030.

    Les fournisseurs de HSM, de tokens, de navigateurs et de bibliothèques cryptographiques vont suivre ce calendrier. L’écosystème tunisien héritera donc de ces échéances, qu’elles soient transposées ou non dans la réglementation nationale.

    Le vrai risque : les documents déjà signés

    Pour la Tunisie, l’enjeu immédiat n’est pas le renouvellement des AC, qui pourra être planifié. C’est le stock de documents signés aujourd’hui en RSA ou ECDSA, dont la valeur probante doit tenir bien au-delà de 2030. Le jour où un ordinateur quantique pourra reconstituer les clés privées, une signature classique ne prouvera plus rien par elle-même : elle pourra être imitée, et même antidatée.

    Ces documents ne resteront opposables que s’ils ont été scellés à temps par un horodatage d’archive post-quantique. Or ce scellement ne peut pas être rattrapé après coup : il doit être appliqué avant que les algorithmes classiques ne soient cassés. C’est pourquoi les mécanismes d’archivage à long terme doivent être prévus dès maintenant, sur les plateformes qui produisent le plus de documents signés :

    • TTN et la facture électronique El Fatoora : les factures TEIF signées en XAdES et les documents du commerce extérieur doivent rester probants pendant toute la durée de conservation fiscale et comptable. Sans archivage long terme, les factures signées en 2026 seront juridiquement fragiles avant même la fin de leur conservation.
    • TUNEPS : offres, procès-verbaux et marchés publics signés électroniquement ont une valeur juridique forte et peuvent être contestés des années après l’attribution. Leur intégrité doit pouvoir être démontrée sur toute la durée de vie du marché et au-delà.
    • NACEF et les autres plateformes de l’administration qui produisent des actes signés électroniquement : chaque document archivé aujourd’hui sans protection long terme devient un passif à traiter plus tard, souvent à grande échelle.

    Concrètement, cela suppose de conserver dès aujourd’hui les données de validation (certificats, CRL, réponses OCSP) avec chaque document, d’adopter les formats d’archivage PAdES B-LTA / XAdES-A, et de préparer un service d’horodatage post-quantique capable de re-sceller les archives avant 2030.

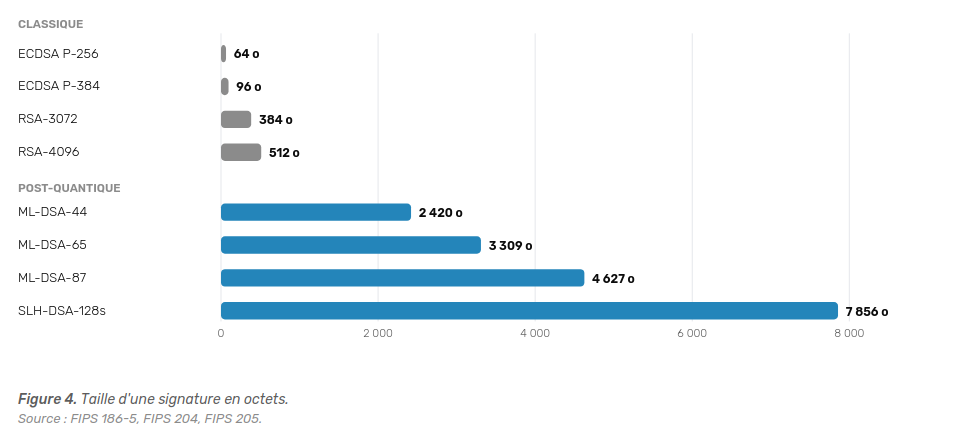
    Le changement le plus visible pour la signature électronique est la taille des signatures : une signature ML-DSA-65 pèse environ 50 fois une signature ECDSA P-256. Chaque document signé, chaque certificat, chaque réponse OCSP et chaque jeton d’horodatage grossit en conséquence. Ce point doit être anticipé dans les formats (PAdES, XAdES), les bases de données et les échanges réseau.
    Quels algorithmes utiliser quand seuls RSA et ECDSA sont disponibles ?

    Dans la réalité des projets, ML-DSA n’est pas encore disponible partout. Beaucoup de HSM en production, de tokens, de lecteurs PDF et de plateformes de vérification ne supportent que RSA et ECDSA. Il ne s’agit donc pas d’attendre, mais de faire aujourd’hui les choix classiques qui faciliteront la migration demain. Ces choix restent pleinement acceptables jusqu’à fin 2030, puis dépréciés jusqu’en 2035 : ils ne remplacent pas la migration, ils permettent d’attendre la cible post-quantique dans les meilleures conditions.

    1. Plafonner la période d’usage des clés classiques à 2035. Une nouvelle AC RSA ou ECDSA ne devrait plus émettre de certificats après 2035. Son certificat peut rester valide plus longtemps pour la vérification (usage hérité), mais la politique de certification doit prévoir l’arrêt de l’émission et la bascule vers une AC post-quantique.
    2. Si une nouvelle AC classique est indispensable, préférer ECDSA P-384. Comme RSA, P-384 sera déprécié après 2030 : ce n’est pas une solution durable, mais c’est le meilleur choix transitoire. Les clés sont plus compactes, les performances sur HSM meilleures, et son niveau de sécurité classique (192 bits) est cohérent avec SHA-384 et avec la future cible ML-DSA-65. Sa période d’émission doit être bornée comme indiqué au point précédent.
    3. Aligner la fonction de hachage sur le niveau de la clé : SHA-256 au minimum, SHA-384 avec P-384, SHA-384/512 pour l’archivage long terme. SHA-224 et les primitives à 112 bits sont interdites après 2030.
    4. Ne plus émettre de nouveaux certificats en RSA-2048. Ses 112 bits de sécurité classique n’offrent plus aucune marge.
    5. Généraliser les signatures à valeur probante long terme (PAdES B-LTA, XAdES-A) et conserver dès aujourd’hui les données de validation (certificats, CRL, réponses OCSP). Une signature ECDSA de 2026, protégée avant l’arrivée d’un ordinateur quantique par un horodatage d’archive post-quantique, conservera sa valeur probante.
    6. Concevoir l’agilité cryptographique. Cela passe par des profils de certificats paramétrables, des OID et algorithmes configurables dans les applications, et des tests de non-régression sur des certificats ML-DSA.
    7. Intégrer la feuille de route post-quantique dans les achats de HSM et de tokens : support de ML-DSA, ML-KEM et SLH-DSA, et capacité de mise à jour du firmware validée FIPS 140-3.

    La règle des trois dates : en 2026, on choisit des algorithmes classiques robustes et on prépare l’agilité. Avant 2030, on dispose d’une AC et d’un service d’horodatage post-quantiques opérationnels. En 2035, plus aucune signature n’est produite avec RSA ou ECDSA.

    Un plan d’action pour 2026-2030

    1. Inventaire cryptographique : AC, profils, algorithmes, HSM, tokens, applications utilisatrices et durées de conservation des documents signés.
    2. Mise à jour de la politique cryptographique : algorithmes autorisés, dates de dépréciation et d’interdiction, durée d’usage maximale des clés classiques.
    3. Pilote post-quantique : AC de test en ML-DSA, interopérabilité avec les outils de vérification et les formats PAdES/XAdES/CAdES.
    4. Mise à niveau des HSM et inscription du support post-quantique dans les cahiers des charges.
    5. Cérémonie des clés d’une AC racine post-quantique et services d’horodatage post-quantiques.
    6. Re-horodatage des archives de documents signés à valeur probante longue.
    7. Évolution du cadre d’homologation pour intégrer les nouveaux algorithmes.

    NG Technologies peut accompagner votre migration de bout en bout. Nous intervenons sur :

    • l’inventaire cryptographique de vos AC, de vos applications et de vos archives signées ;
    • la révision de vos politiques de certification et de votre politique cryptographique ;
    • la mise en place de l’archivage long terme (PAdES B-LTA, XAdES-A) pour protéger dès maintenant vos documents signés ;
    • la préparation et la conduite de la migration vers une hiérarchie post-quantique, jusqu’à la cérémonie des clés.

    Vous souhaitez évaluer l’exposition de votre PKI ou de vos plateformes de signature ? Contactez nos experts.

    Références

    Source de l’article

    NGSign – Post quantique le tournant 2030
  • Cachet électronique visible au Bénin : la confiance numérique lisible sur vos documents

    Cachet électronique visible au Bénin : la confiance numérique lisible sur vos documents

    La signature électronique engage une personne. Mais comment une administration ou une entreprise béninoise peut-elle prouver qu’un document émane bien d’elle, même après son impression ? Le cachet électronique visible apporte une réponse concrète à ce besoin.

    Reconnu par le Code du numérique du Bénin, le cachet électronique permet d’attester l’origine et l’intégrité des documents émis par une organisation. Sa forme visible facilite en plus la vérification sur un document imprimé.

    Signature électronique et cachet : deux usages différents

    On confond souvent signature électronique et cachet électronique. Pourtant, ces deux mécanismes répondent à des besoins différents.

    La signature électronique permet à une personne physique de manifester son approbation sur un document. Elle associe donc un document à l’identité du signataire.

    Le cachet électronique, quant à lui, permet à une organisation d’attester l’origine d’un document. Il correspond, en quelque sorte, à la version numérique du tampon d’une entreprise ou du sceau d’une administration.

    Cette distinction présente deux avantages pratiques.

    • La signature engage la personne qui signe.
    • Le cachet atteste l’origine institutionnelle du document.
    • Un système informatique peut appliquer automatiquement un cachet à de nombreux documents.
    • Une organisation peut ainsi sécuriser des émissions documentaires en masse.

    Pour approfondir le premier mécanisme, consultez également notre article consacré à la signature électronique au Bénin .

    Qu’est-ce que le cachet électronique visible (CEV) ?

    Par nature, un cachet électronique constitue une preuve numérique. Une difficulté apparaît toutefois lorsque le document est imprimé : les éléments cryptographiques associés au document ne sont plus directement visibles.

    Le cachet électronique visible (CEV) apporte une réponse à cette situation.

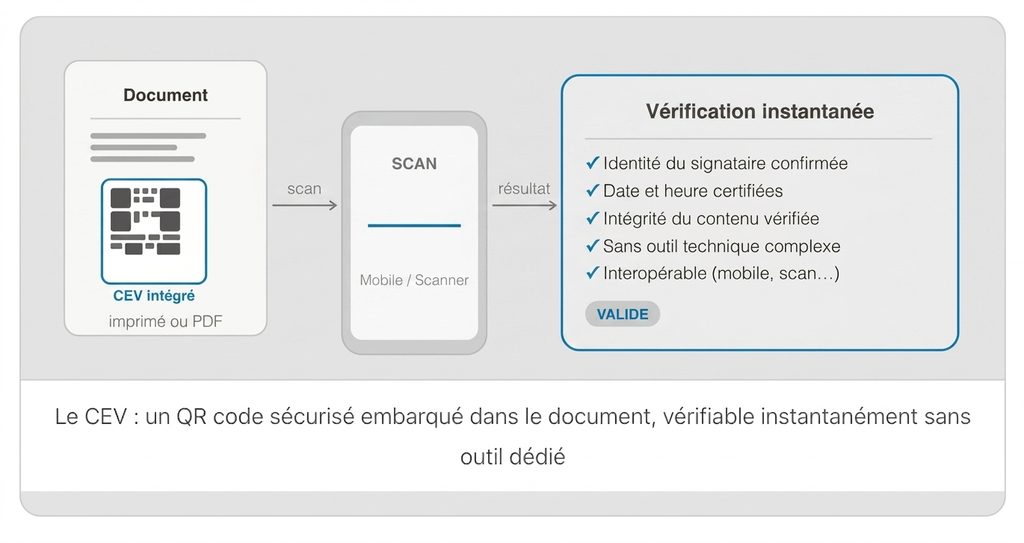
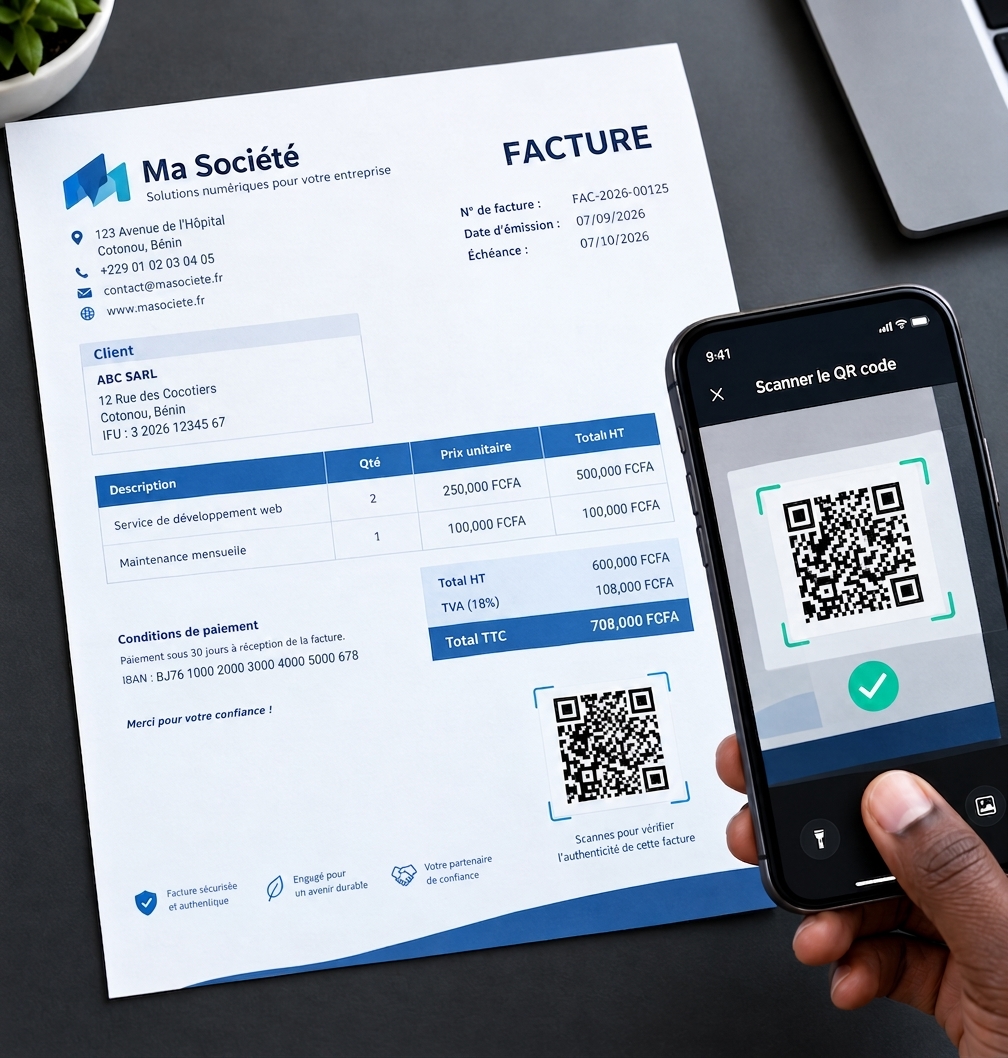
    Il prend généralement la forme d’un élément graphique intégré au document, par exemple un QR code 2D-DOC. Celui-ci peut contenir ou référencer les informations nécessaires à la vérification du document.

    Un utilisateur peut alors scanner le code avec un smartphone ou un outil compatible. Le système de vérification peut notamment permettre de contrôler :

    • l’identité de l’émetteur ;
    • les informations associées au cachet ;
    • la date et l’heure liées à l’émission;
    • l’intégrité du document ;
    • la validité des éléments cryptographiques concernés.

    Sécuriser l’intégrité du document

    L’un des principaux intérêts du CEV réside dans la sécurisation de l’intégrité du document. La vérification ne permet pas seulement de confirmer l’identité de l’organisation émettrice : elle permet également de s’assurer que le contenu présenté correspond bien au document ayant fait l’objet du cachet électronique.

    En cas de modification ou de falsification, la vérification peut révéler que l’intégrité du document n’est plus garantie.

    Le CEV crée ainsi un lien entre le document numérique et sa version imprimée.

    C’est particulièrement utile pour les organisations qui continuent à produire des documents papier. Au Bénin, cette approche peut faciliter les contrôles sur le terrain et la vérification de documents officiels.

    Que dit le Code du numérique au Bénin ?

    Le cachet électronique bénéficie d’un cadre juridique dans le Code du numérique béninois, notamment aux articles 293 à 298 de la loi n° 2017-20.

    Une recevabilité juridique garantie

    L’article 293 pose un principe important. Un cachet électronique ne peut pas être privé d’effet juridique ou de recevabilité en justice uniquement parce qu’il existe sous forme électronique ou parce qu’il ne répond pas aux exigences du cachet électronique qualifié.

    Autrement dit, le caractère électronique du cachet ne suffit pas, à lui seul, à écarter un document.

    Le cachet bénéficie toutefois d’un niveau de garantie supplémentaire. Le Code prévoit notamment une présomption concernant l’intégrité des données et l’exactitude de leur origine.

    Le niveau de cachet choisi doit donc correspondre au besoin de sécurité et au contexte d’utilisation.

    Quels sont les cas d’usage du CEV au Bénin ?

    Le cachet électronique visible peut répondre à de nombreux besoins documentaires.

    Par exemple, une organisation peut l’utiliser pour :

    • les documents administratifs émis par les services publics ;
    • les attestations et certificats ;
    • les diplômes et copies certifiées ;
    • les bordereaux imprimés ;
    • les documents soumis à des contrôles sur le terrain .

    L’intérêt est particulièrement évident lorsque plusieurs personnes doivent vérifier un document sans avoir accès au système documentaire qui l’a produit.

    Un contrôleur peut, par exemple, scanner le QR code présent sur une attestation. Le système peut ensuite afficher les informations nécessaires à la vérification.

    Le CEV facilite ainsi le contrôle tout en réduisant certains risques de fraude documentaire.

    Il peut également contribuer à automatiser l’émission de documents. Une organisation peut appliquer automatiquement son cachet à des centaines ou des milliers de documents selon des règles prédéfinies.

    Cette automatisation peut réduire les manipulations manuelles et les coûts liés à l’impression, à l’envoi et à l’archivage physique.

    Signature électronique et cachet électronique : pourquoi les combiner ?

    Signature et cachet ne s’opposent pas. Au contraire, ils peuvent renforcer deux dimensions différentes d’un même document.

    La signature électronique permet d’identifier la personne qui signe et de matérialiser son intervention.

    Le cachet électronique permet, de son côté, d’attester l’origine institutionnelle du document.

    Une administration pourrait ainsi émettre une attestation signée par un agent habilité et portant également le cachet électronique de l’organisation.

    Cette combinaison apporte une double lecture :

    • la signature : qui a signé le document ?
    • le cachet : quelle organisation a émis ou authentifié le document ?

    Sur une plateforme documentaire adaptée, ces deux mécanismes peuvent s’intégrer dans un même workflow.

    L’organisation n’a donc pas nécessairement besoin de créer deux processus indépendants. Elle peut configurer ses modèles de documents, ses certificats et ses règles de validation dans un environnement unique.

    Comment mettre en place un cachet électronique visible avec Signature ?

    Signature, la plateforme SaaS de Westaf Digital Services (WDS), permet d’intégrer la signature électronique et le cachet électronique dans un même workflow documentaire.

    L’organisation peut notamment configurer ses certificats, ses modèles de documents et les emplacements dédiés au cachet. Elle peut ensuite générer ses documents depuis l’interface web ou via API.

    Selon le processus retenu; un document peut ainsi porter à la fois une signature électronique et un cachet électronique visible.

    Cette approche facilite la gestion de documents tels que les attestations, factures, certificats et bordereaux officiels.

    La mise en ouvre doit toutefois tenir compte du niveau de cachet recherché, des exigences applicables aux prestataires de services de confiance et des règles relatives à la protection des données personnelles.

    Pour une organisation béninoise, l’enjeu consiste donc à choisir un dispositif adapté à ses documents, à ses utilisateurs et à ses contraintes de contrôle.

    Signature et cachet électronique peuvent ainsi former un workflow documentaire complet : la signature identifie l’intervention humaine, tandis que le cachet atteste l’origine institutionnelle du document.

    Attestations, factures, bordereaux officiels : quel que soit votre besoin, l’équipe WDS vous accompagne dans la mise en place d’un workflow adapté — signature seule, cachet, ou les deux combinés.


  • Signature électronique au Bénin : cadre légal, niveaux et cas d’usage

    Signature électronique au Bénin : cadre légal, niveaux et cas d’usage

    La dématérialisation transforme la façon dont les organisations béninoises contractent, facturent et échangent. Encore faut-il pouvoir établir l’identité du signataire, recueillir son consentement et vérifier qu’un document n’a pas été modifié après signature.

    C’est précisément le rôle de la signature électronique : un dispositif qui permet d’associer un signataire à un document électronique et de renforcer la preuve de son engagement.

    Au Bénin, la signature électronique s’inscrit dans un cadre juridique défini par le Code du numérique.

    Une signature électronique n’est pas simplement l’image d’une signature manuscrite insérée dans un PDF. Elle repose sur un procédé permettant notamment d’identifier le signataire et de préserver l’intégrité du document signé.

    Pour mieux comprendre pourquoi une simple signature manuscrite scannée peut présenter des risques, découvrez notre vidéo « Les Dangers de la Signature Manuscrite Scannée ».

    De la dématérialisation à la confiance

    Contrats commerciaux, facturation électronique, convention, processus RH ou validations internes : de plus en plus d’actes peuvent être réalisés sans papier au Bénin.

    Mais dématérialiser un processus ne suffit pas. Lorsqu’un document est signé à distance, plusieurs questions se posent :

    • Qui a signé ?
    • La personne a-t-elle réellement consenti au document ?
    • Le document est-il resté identique après la signature ?
    • Peut-on retracer les différentes étapes de l’opération?

    La signature électronique répond à ces enjeux en associant une identité à une opération de signature et en utilisant des mécanismes techniques permettant de vérifier l’intégrité du document.

    Elle constitue ainsi l’un des principaux éléments de la confiance numérique.

    Ce que dit le droit béninois

    La signature électronique est encadrée au Bénin par le Titre III de la loi n° 2017-20 portant Code du numérique en République du Bénin.

    L’article 284 prévoit notamment que la signature électronique nécessaire à la validité d’un acte juridique permet d’identifier celui qui l’appose et manifeste son consentement aux obligations qui en découlent.

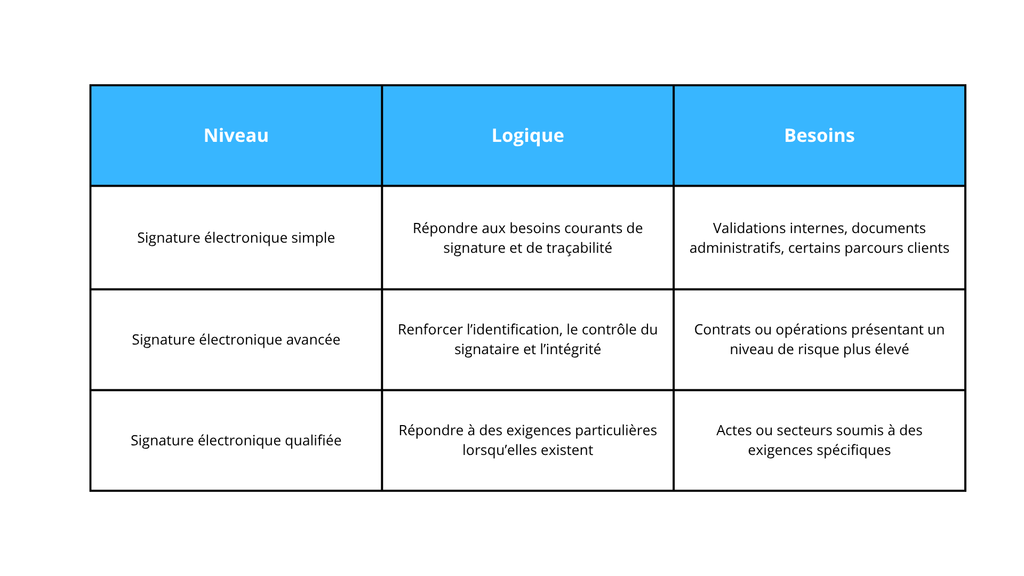
    Le Code prévoit également différents niveaux de signature électronique, avec des exigences renforcées lorsque le niveau de garantie attendu augmente.

    Pour une organisation, le choix du dispositif ne doit donc pas reposer uniquement sur la technologie utilisée. Il doit également tenir compte de la nature du document, de son enjeu juridique, du niveau de risque et, le cas échéant, des exigences réglementaires propres au secteur concerné.

    La signature électronique simple : pour les besoins courants

    La signature électronique simple (SES) constitue le niveau de base de la signature électronique.

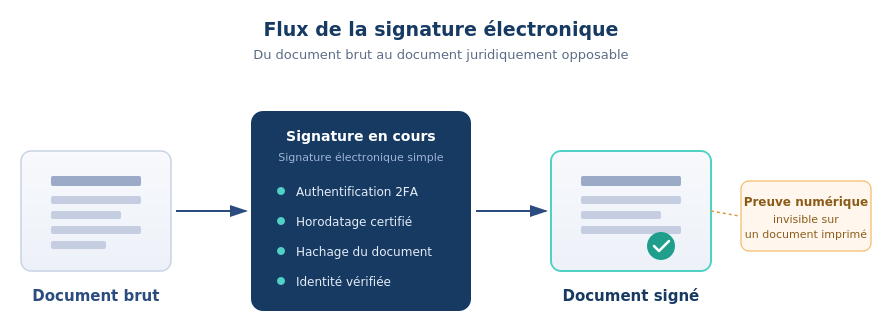
    Dans la pratique, une solution de signature électronique peut s’appuyer sur plusieurs mécanismes techniques complémentaires pour renforcer la fiabilité du processus, notamment :

    • l’authentification du signataire, par exemple au moyen d’un code à usage unique;
    • l’empreinte numérique du document, qui permet de vérifier que son contenu n’a pas été modifié;
    • l’horodatage, qui permet de conserver une trace temporelle de l’opération;
    • la traçabilité du processus, avec la conservation des informations nécessaires à la vérification de la signature.

    Ces mécanismes ne constituent pas à eux seuls la définition juridique d’une signature électronique simple. Ils correspondent aux moyens techniques qu’une plateforme peut mettre en œuvre pour renforcer l’identification, l’intégrité et la traçabilité du processus de signature.

    Pour les documents courants, ce niveau peut être adapté lorsque les enjeux et les exigences applicables ne nécessitent pas un niveau de garantie supérieur.

    La signature électronique avancée

    L’article 286 du Code du numérique définit la signature électronique avancée à travers des exigences renforcées.

    Elle doit notamment :

    • être liée au signataire de manière univoque;
    • permettre d’identifier le signataire;
    • être créée à l’aide de données de création de signature que le signataire peut utiliser sous son contrôle exclusif avec un niveau de confiance élevé;
    • être liée aux données associées de manière à permettre de détecter toute modification ultérieure.

    La signature avancée apporte donc des garanties supplémentaires en matière d’identification, de contrôle des moyens de signature et d’intégrité du document.

    Simple ou avancée : quel niveau choisir ?

    Il n’existe pas un niveau de signature universellement adapté à tous les documents.

    Le choix dépend notamment :

    • de la nature du document;
    • de son enjeu juridique et financier;
    • du risque de contestation;
    • du profil des signataires;
    • des exigences réglementaires éventuellement applicables;
    • du niveau de preuve et de sécurité recherché.

    L’objectif n’est donc pas de choisir systématiquement la signature « la plus forte », mais de choisir le niveau adapté au risque et contexte juridique du document.

    C’est d’ailleurs ce que confirment les chiffres du marché mondial de la signature électronique : en 2025, la signature électronique (SES) représentait 48,1% du marché mondial des plateformes de signature électronique en valeur, selon Mordor Intelligence, une estimation corroborée qualitativement par MarketsandMarkets, qui identifie également la SES comme le segment détenant la plus grande part du marché mondial. Un signe que ce niveau répond, à lui seul, l’essentiel des besoins courants des organisations, sans qu’il soit nécessaire de complexifier chaque signature.

    Comment fonctionne concrètement une signature électronique

    Derrière une expérience de signature qui peut sembler très simple pour l’utilisateur, plusieurs mécanismes techniques peuvent intervenir.

    1. Le document est préparé

    Le document à signer est intégré dans le processus de signature. Les signataires et l’ordre éventuel des signatures sont définis.

    2. Le signataire est authentifié

    Le signataire accède au document et s’authentifie selon le niveau de sécurité prévu par le processus. Une authentification à deux facteurs peut, par exemple, être utilisée pour renforcer la vérification de son identité.

    3. L’opération de signature est enregistrée

    La plateforme conserve les informations nécessaires à la traçabilité de l’opération : identité ou informations d’identification disponibles, date et heure, document concerné et évènements du workflow.

    4. L’intégrité du document peut être vérifiée

    Des mécanismes cryptographiques permettent d’associer le document signé à son empreinte numérique. Si le contenu du document est modifié après la signature, cette modification peut être détectée lors de la vérification.

    5.Le document signé est conservé et vérifiable

    Le document final et les éléments de preuve associés peuvent ensuite être conservés afin de permettre une vérification ultérieure. C’est cette combinaison entre identification, consentement, intégrité et traçabilité qui donne à la signature électronique son intérêt dans un environnement dématérialisé.

    Les principaux cas d’usage au Bénin

    Pour les organisations béninoises, la signature électronique peut répondre à de nombreux besoins concrets.

    Contrats commerciaux et conventions

    Les parties peuvent signer à distance sans avoir à organiser systématiquement une rencontre physique ou un échange de documents papier.

    Ressources humaines

    Contrats, avenants, documents administratifs, validations ou autres processus RH peuvent être intégrés dans des workflows dématérialisés.

    Parcours clients

    La signature électronique peut également être intégrée à des parcours en ligne afin de limiter les impressions, déplacements et échanges manuels de documents.

    Et lorsque le document doit encore être imprimé ?

    La signature électronique répond principalement au besoin de sécuriser et de vérifier un document numérique.

    Mais certaines organisations doivent encore imprimer leurs documents : pour un dossier physique, une transmission administrative, un contrôle sur le terrain ou une conservation papier.

    Comment conserver alors un lien entre le document imprimé et la preuve numérique ?

    C’est précisément l’enjeu du Cachet Électronique Visible (CEV).

    Alors que la signature électronique permet de sécuriser et de vérifier un document dans son environnement numérique, le CEV vise à rendre cette confiance visible et vérifiable sur le document lui même, y compris lorsqu’il est imprimé.

    Il constitue ainsi un pont entre le document numérique et son équivalent physique.

    Dans notre prochain article, nous verrons comment fonctionne le cachet électronique, dans quels cas l’utiliser et comment le CEV peut contribuer à rendre l’origine et l’intégrité d’un document vérifiables sur le terrain.

    Retour sur notre évènement de lancement – 25 juin 2026

    Le 25 juin 2026, WDS a officiellement lancé sa plateforme de signature électronique au Bénin, lors d’un évènement réunissant partenaires et acteurs de la transformation numérique béninoise.

    À cette occasion, notre équipe a présenté le fonctionnement de la solution, son positionnement au regard du Code du numérique ainsi que les principaux cas d’usage de la signature électronique pour les entreprises et organisations.

    👉🏾 Consultez le support de présentation de l’évènement.

    Signer en toute conformité avec Signature

    Signature, la plateforme SaaS de Westaf Digital Services (WDS), accompagne les organisations dans la dématérialisation de leurs processus de signature.

    La plateforme permet notamment de gérer le cycle de vie d’un document signé : préparation du workflow, identification et authentification des signataires, signature, horodatage, traçabilité et vérification.

    L’objectif : permettre aux entreprises et organisation de digitaliser leurs processus tout en conservant les éléments nécessaires à la confiance et à la vérification des documents.

    Que vous souhaitez fiabiliser vos contrats, digitaliser vos processus RH, sécuriser vos workflows documentaires ou simplifier vos parcours clients, WDS peut vous accompagner dans la définition d’un processus adapté à vos besoins et aux exigences applicables.

    Vous avez un projet de signature électronique ?

    Commencez par identifier les documents que vous souhaitez dématérialiser et le niveau de risque associé à chacun.

    L’équipe WDS peut ensuite vous accompagner pour :

    • analyser vos cas d’usage;
    • définir le workflow de signature adapté;
    • déterminer le niveau de signature pertinent;
    • intégrer la signature à vos processus existants;
    • accompagner vos équipes dans le déploiement.

    Vous souhaitez sécuriser vos processus documentaires ? Échangeons sur votre projet.