La signature électronique engage une personne. Mais comment une administration ou une entreprise béninoise peut-elle prouver qu’un document émane bien d’elle, même après son impression ? Le cachet électronique visible apporte une réponse concrète à ce besoin.
Reconnu par le Code du numérique du Bénin, le cachet électronique permet d’attester l’origine et l’intégrité des documents émis par une organisation. Sa forme visible facilite en plus la vérification sur un document imprimé.
Signature électronique et cachet : deux usages différents
On confond souvent signature électronique et cachet électronique. Pourtant, ces deux mécanismes répondent à des besoins différents.
La signature électronique permet à une personne physique de manifester son approbation sur un document. Elle associe donc un document à l’identité du signataire.
Le cachet électronique, quant à lui, permet à une organisation d’attester l’origine d’un document. Il correspond, en quelque sorte, à la version numérique du tampon d’une entreprise ou du sceau d’une administration.
Cette distinction présente deux avantages pratiques.
La signature engage la personne qui signe.
Le cachet atteste l’origine institutionnelle du document.
Un système informatique peut appliquer automatiquement un cachet à de nombreux documents.
Une organisation peut ainsi sécuriser des émissions documentaires en masse.
Qu’est-ce que le cachet électronique visible (CEV) ?
Par nature, un cachet électronique constitue une preuve numérique. Une difficulté apparaît toutefois lorsque le document est imprimé : les éléments cryptographiques associés au document ne sont plus directement visibles.
Le cachet électronique visible (CEV) apporte une réponse à cette situation.
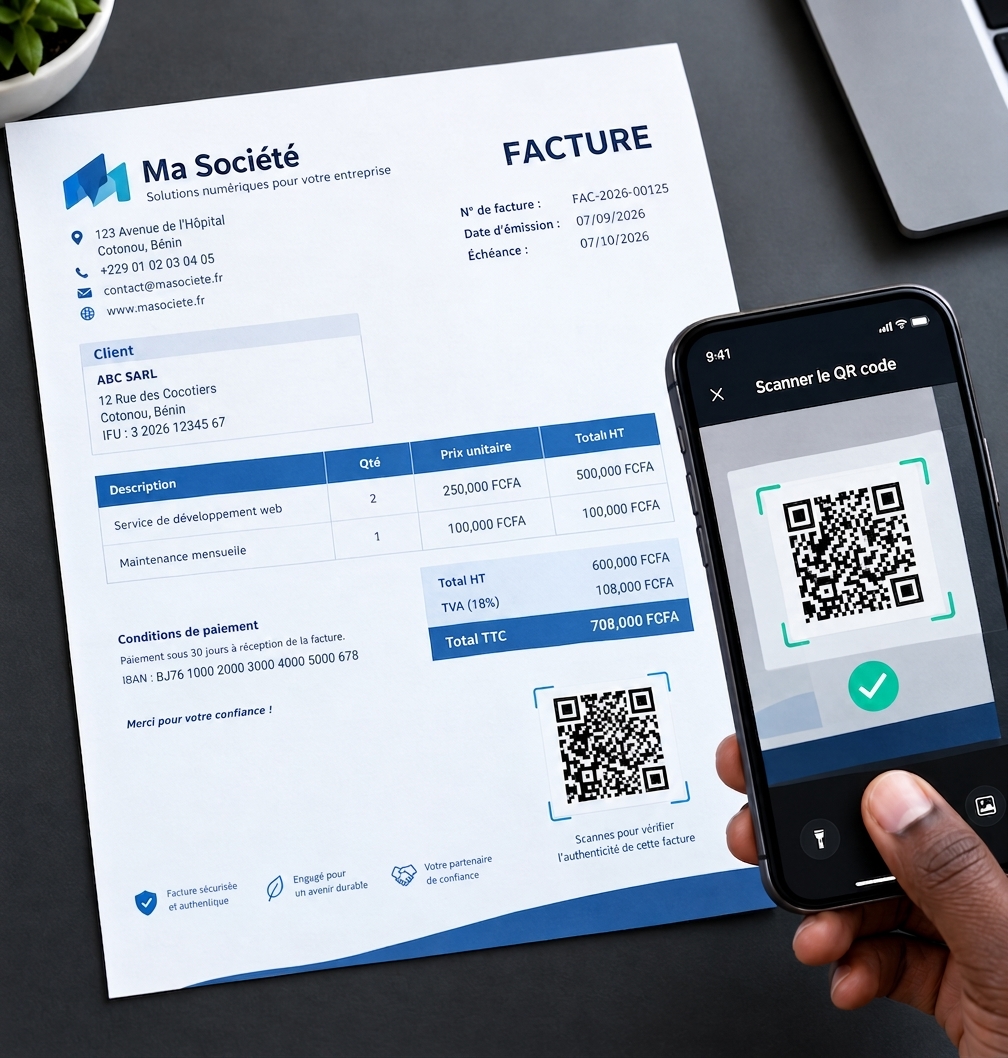
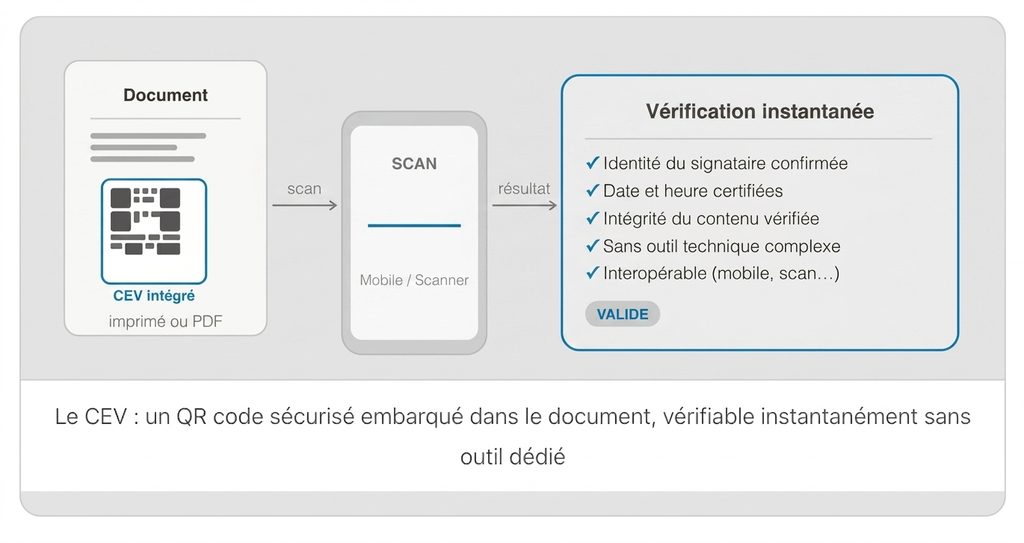
Il prend généralement la forme d’un élément graphique intégré au document, par exemple un QR code 2D-DOC. Celui-ci peut contenir ou référencer les informations nécessaires à la vérification du document.
Un utilisateur peut alors scanner le code avec un smartphone ou un outil compatible. Le système de vérification peut notamment permettre de contrôler :
l’identité de l’émetteur ;
les informations associées au cachet ;
la date et l’heure liées à l’émission;
l’intégrité du document ;
la validité des éléments cryptographiques concernés.
Sécuriser l’intégrité du document
L’un des principaux intérêts du CEV réside dans la sécurisation de l’intégrité du document. La vérification ne permet pas seulement de confirmer l’identité de l’organisation émettrice : elle permet également de s’assurer que le contenu présenté correspond bien au document ayant fait l’objet du cachet électronique.
En cas de modification ou de falsification, la vérification peut révéler que l’intégrité du document n’est plus garantie.
Le CEV crée ainsi un lien entre le document numérique et sa version imprimée.
C’est particulièrement utile pour les organisations qui continuent à produire des documents papier. Au Bénin, cette approche peut faciliter les contrôles sur le terrain et la vérification de documents officiels.
Que dit le Code du numérique au Bénin ?
Le cachet électronique bénéficie d’un cadre juridique dans le Code du numérique béninois, notamment aux articles 293 à 298 de la loi n° 2017-20.
Une recevabilité juridique garantie
L’article 293 pose un principe important. Un cachet électronique ne peut pas être privé d’effet juridique ou de recevabilité en justice uniquement parce qu’il existe sous forme électronique ou parce qu’il ne répond pas aux exigences du cachet électronique qualifié.
Autrement dit, le caractère électronique du cachet ne suffit pas, à lui seul, à écarter un document.
Le cachet bénéficie toutefois d’un niveau de garantie supplémentaire. Le Code prévoit notamment une présomption concernant l’intégrité des données et l’exactitude de leur origine.
Le niveau de cachet choisi doit donc correspondre au besoin de sécurité et au contexte d’utilisation.
Quels sont les cas d’usage du CEV au Bénin ?
Le cachet électronique visible peut répondre à de nombreux besoins documentaires.
Par exemple, une organisation peut l’utiliser pour :
les documents administratifs émis par les services publics ;
les attestations et certificats ;
les diplômes et copies certifiées ;
les bordereaux imprimés ;
les documents soumis à des contrôles sur le terrain .
L’intérêt est particulièrement évident lorsque plusieurs personnes doivent vérifier un document sans avoir accès au système documentaire qui l’a produit.
Un contrôleur peut, par exemple, scanner le QR code présent sur une attestation. Le système peut ensuite afficher les informations nécessaires à la vérification.
Le CEV facilite ainsi le contrôle tout en réduisant certains risques de fraude documentaire.
Il peut également contribuer à automatiser l’émission de documents. Une organisation peut appliquer automatiquement son cachet à des centaines ou des milliers de documents selon des règles prédéfinies.
Cette automatisation peut réduire les manipulations manuelles et les coûts liés à l’impression, à l’envoi et à l’archivage physique.
Signature électronique et cachet électronique : pourquoi les combiner ?
Signature et cachet ne s’opposent pas. Au contraire, ils peuvent renforcer deux dimensions différentes d’un même document.
La signature électronique permet d’identifier la personne qui signe et de matérialiser son intervention.
Le cachet électronique permet, de son côté, d’attester l’origine institutionnelle du document.
Une administration pourrait ainsi émettre une attestation signée par un agent habilité et portant également le cachet électronique de l’organisation.
Cette combinaison apporte une double lecture :
la signature : qui a signé le document ?
le cachet : quelle organisation a émis ou authentifié le document ?
Sur une plateforme documentaire adaptée, ces deux mécanismes peuvent s’intégrer dans un même workflow.
L’organisation n’a donc pas nécessairement besoin de créer deux processus indépendants. Elle peut configurer ses modèles de documents, ses certificats et ses règles de validation dans un environnement unique.
Comment mettre en place un cachet électronique visible avec Signature ?
Signature, la plateforme SaaS de Westaf Digital Services (WDS), permet d’intégrer la signature électronique et le cachet électronique dans un même workflow documentaire.
L’organisation peut notamment configurer ses certificats, ses modèles de documents et les emplacements dédiés au cachet. Elle peut ensuite générer ses documents depuis l’interface web ou via API.
Selon le processus retenu; un document peut ainsi porter à la fois une signature électronique et un cachet électronique visible.
Cette approche facilite la gestion de documents tels que les attestations, factures, certificats et bordereaux officiels.
La mise en ouvre doit toutefois tenir compte du niveau de cachet recherché, des exigences applicables aux prestataires de services de confiance et des règles relatives à la protection des données personnelles.
Pour une organisation béninoise, l’enjeu consiste donc à choisir un dispositif adapté à ses documents, à ses utilisateurs et à ses contraintes de contrôle.
Signature et cachet électronique peuvent ainsi former un workflow documentaire complet : la signature identifie l’intervention humaine, tandis que le cachet atteste l’origine institutionnelle du document.
Attestations, factures, bordereaux officiels : quel que soit votre besoin, l’équipe WDS vous accompagne dans la mise en place d’un workflow adapté — signature seule, cachet, ou les deux combinés.
La dématérialisation transforme la façon dont les organisations béninoises contractent, facturent et échangent. Encore faut-il pouvoir établir l’identité du signataire, recueillir son consentement et vérifier qu’un document n’a pas été modifié après signature.
C’est précisément le rôle de la signature électronique : un dispositif qui permet d’associer un signataire à un document électronique et de renforcer la preuve de son engagement.
Au Bénin, la signature électronique s’inscrit dans un cadre juridique défini par le Code du numérique.
Une signature électronique n’est pas simplement l’image d’une signature manuscrite insérée dans un PDF. Elle repose sur un procédé permettant notamment d’identifier le signataire et de préserver l’intégrité du document signé.
Contrats commerciaux, facturation électronique, convention, processus RH ou validations internes : de plus en plus d’actes peuvent être réalisés sans papier au Bénin.
Mais dématérialiser un processus ne suffit pas. Lorsqu’un document est signé à distance, plusieurs questions se posent :
Qui a signé ?
La personne a-t-elle réellement consenti au document ?
Le document est-il resté identique après la signature ?
Peut-on retracer les différentes étapes de l’opération?
La signature électronique répond à ces enjeux en associant une identité à une opération de signature et en utilisant des mécanismes techniques permettant de vérifier l’intégrité du document.
Elle constitue ainsi l’un des principaux éléments de la confiance numérique.
Ce que dit le droit béninois
La signature électronique est encadrée au Bénin par le Titre III de la loi n° 2017-20 portant Code du numérique en République du Bénin.
L’article 284 prévoit notamment que la signature électronique nécessaire à la validité d’un acte juridique permet d’identifier celui qui l’appose et manifeste son consentement aux obligations qui en découlent.
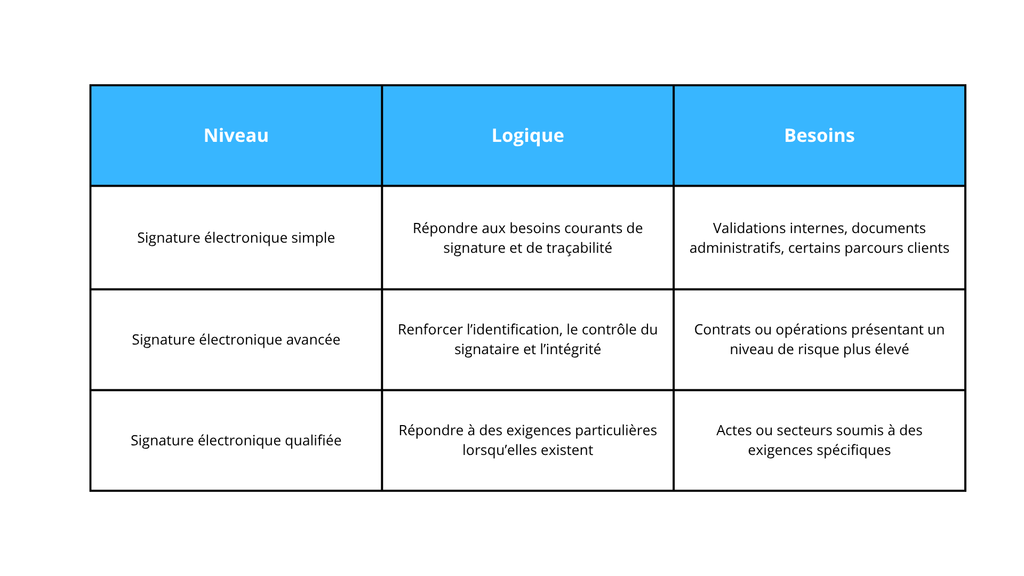
Le Code prévoit également différents niveaux de signature électronique, avec des exigences renforcées lorsque le niveau de garantie attendu augmente.
Pour une organisation, le choix du dispositif ne doit donc pas reposer uniquement sur la technologie utilisée. Il doit également tenir compte de la nature du document, de son enjeu juridique, du niveau de risque et, le cas échéant, des exigences réglementaires propres au secteur concerné.
La signature électronique simple : pour les besoins courants
La signature électronique simple (SES) constitue le niveau de base de la signature électronique.
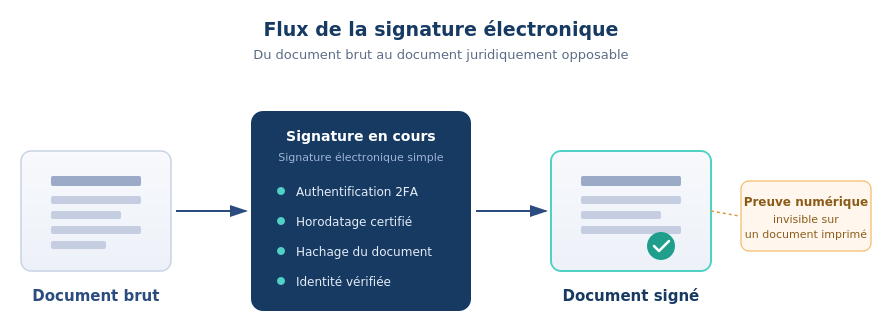
Dans la pratique, une solution de signature électronique peut s’appuyer sur plusieurs mécanismes techniques complémentaires pour renforcer la fiabilité du processus, notamment :
l’authentification du signataire, par exemple au moyen d’un code à usage unique;
l’empreinte numérique du document, qui permet de vérifier que son contenu n’a pas été modifié;
l’horodatage, qui permet de conserver une trace temporelle de l’opération;
la traçabilité du processus, avec la conservation des informations nécessaires à la vérification de la signature.
Ces mécanismes ne constituent pas à eux seuls la définition juridique d’une signature électronique simple. Ils correspondent aux moyens techniques qu’une plateforme peut mettre en œuvre pour renforcer l’identification, l’intégrité et la traçabilité du processus de signature.
Pour les documents courants, ce niveau peut être adapté lorsque les enjeux et les exigences applicables ne nécessitent pas un niveau de garantie supérieur.
La signature électronique avancée
L’article 286 du Code du numérique définit la signature électronique avancée à travers des exigences renforcées.
Elle doit notamment :
être liée au signataire de manière univoque;
permettre d’identifier le signataire;
être créée à l’aide de données de création de signature que le signataire peut utiliser sous son contrôle exclusif avec un niveau de confiance élevé;
être liée aux données associées de manière à permettre de détecter toute modification ultérieure.
La signature avancée apporte donc des garanties supplémentaires en matière d’identification, de contrôle des moyens de signature et d’intégrité du document.
Simple ou avancée : quel niveau choisir ?
Il n’existe pas un niveau de signature universellement adapté à tous les documents.
Le choix dépend notamment :
de la nature du document;
de son enjeu juridique et financier;
du risque de contestation;
du profil des signataires;
des exigences réglementaires éventuellement applicables;
du niveau de preuve et de sécurité recherché.
L’objectif n’est donc pas de choisir systématiquement la signature « la plus forte », mais de choisir le niveau adapté au risque et contexte juridique du document.
C’est d’ailleurs ce que confirment les chiffres du marché mondial de la signature électronique : en 2025, la signature électronique (SES) représentait 48,1% du marché mondial des plateformes de signature électronique en valeur, selon Mordor Intelligence, une estimation corroborée qualitativement par MarketsandMarkets, qui identifie également la SES comme le segment détenant la plus grande part du marché mondial. Un signe que ce niveau répond, à lui seul, l’essentiel des besoins courants des organisations, sans qu’il soit nécessaire de complexifier chaque signature.
Comment fonctionne concrètement une signature électronique
Derrière une expérience de signature qui peut sembler très simple pour l’utilisateur, plusieurs mécanismes techniques peuvent intervenir.
1. Le document est préparé
Le document à signer est intégré dans le processus de signature. Les signataires et l’ordre éventuel des signatures sont définis.
2. Le signataire est authentifié
Le signataire accède au document et s’authentifie selon le niveau de sécurité prévu par le processus. Une authentification à deux facteurs peut, par exemple, être utilisée pour renforcer la vérification de son identité.
3. L’opération de signature est enregistrée
La plateforme conserve les informations nécessaires à la traçabilité de l’opération : identité ou informations d’identification disponibles, date et heure, document concerné et évènements du workflow.
4. L’intégrité du document peut être vérifiée
Des mécanismes cryptographiques permettent d’associer le document signé à son empreinte numérique. Si le contenu du document est modifié après la signature, cette modification peut être détectée lors de la vérification.
5.Le document signé est conservé et vérifiable
Le document final et les éléments de preuve associés peuvent ensuite être conservés afin de permettre une vérification ultérieure. C’est cette combinaison entre identification, consentement, intégrité et traçabilité qui donne à la signature électronique son intérêt dans un environnement dématérialisé.
Les principaux cas d’usage au Bénin
Pour les organisations béninoises, la signature électronique peut répondre à de nombreux besoins concrets.
Contrats commerciaux et conventions
Les parties peuvent signer à distance sans avoir à organiser systématiquement une rencontre physique ou un échange de documents papier.
Ressources humaines
Contrats, avenants, documents administratifs, validations ou autres processus RH peuvent être intégrés dans des workflows dématérialisés.
Parcours clients
La signature électronique peut également être intégrée à des parcours en ligne afin de limiter les impressions, déplacements et échanges manuels de documents.
Et lorsque le document doit encore être imprimé ?
La signature électronique répond principalement au besoin de sécuriser et de vérifier un document numérique.
Mais certaines organisations doivent encore imprimer leurs documents : pour un dossier physique, une transmission administrative, un contrôle sur le terrain ou une conservation papier.
Comment conserver alors un lien entre le document imprimé et la preuve numérique ?
C’est précisément l’enjeu du Cachet Électronique Visible (CEV).
Alors que la signature électronique permet de sécuriser et de vérifier un document dans son environnement numérique, le CEV vise à rendre cette confiance visible et vérifiable sur le document lui même, y compris lorsqu’il est imprimé.
Il constitue ainsi un pont entre le document numérique et son équivalent physique.
Dans notre prochain article, nous verrons comment fonctionne le cachet électronique, dans quels cas l’utiliser et comment le CEV peut contribuer à rendre l’origine et l’intégrité d’un document vérifiables sur le terrain.
Retour sur notre évènement de lancement – 25 juin 2026
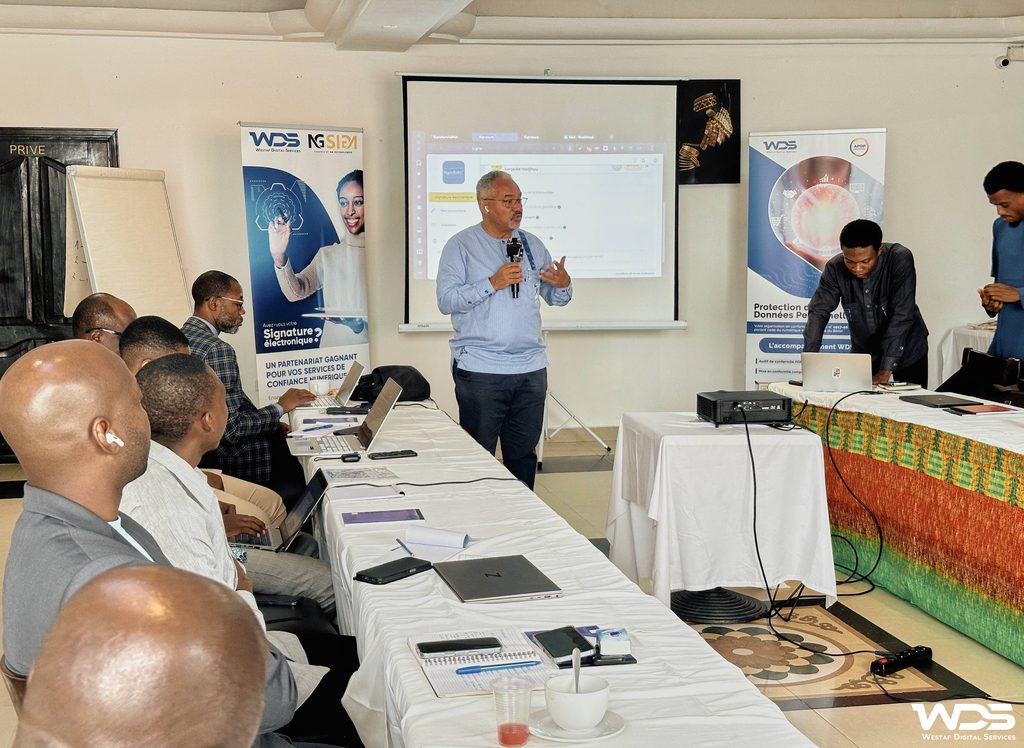
Le 25 juin 2026, WDS a officiellement lancé sa plateforme de signature électronique au Bénin, lors d’un évènement réunissant partenaires et acteurs de la transformation numérique béninoise.
À cette occasion, notre équipe a présenté le fonctionnement de la solution, son positionnement au regard du Code du numérique ainsi que les principaux cas d’usage de la signature électronique pour les entreprises et organisations.
Signature, la plateforme SaaS de Westaf Digital Services (WDS), accompagne les organisations dans la dématérialisation de leurs processus de signature.
La plateforme permet notamment de gérer le cycle de vie d’un document signé : préparation du workflow, identification et authentification des signataires, signature, horodatage, traçabilité et vérification.
L’objectif : permettre aux entreprises et organisation de digitaliser leurs processus tout en conservant les éléments nécessaires à la confiance et à la vérification des documents.
Que vous souhaitez fiabiliser vos contrats, digitaliser vos processus RH, sécuriser vos workflows documentaires ou simplifier vos parcours clients, WDS peut vous accompagner dans la définition d’un processus adapté à vos besoins et aux exigences applicables.
Vous avez un projet de signature électronique ?
Commencez par identifier les documents que vous souhaitez dématérialiser et le niveau de risque associé à chacun.
L’équipe WDS peut ensuite vous accompagner pour :
analyser vos cas d’usage;
définir le workflow de signature adapté;
déterminer le niveau de signature pertinent;
intégrer la signature à vos processus existants;
accompagner vos équipes dans le déploiement.
Vous souhaitez sécuriser vos processus documentaires ? Échangeons sur votre projet.
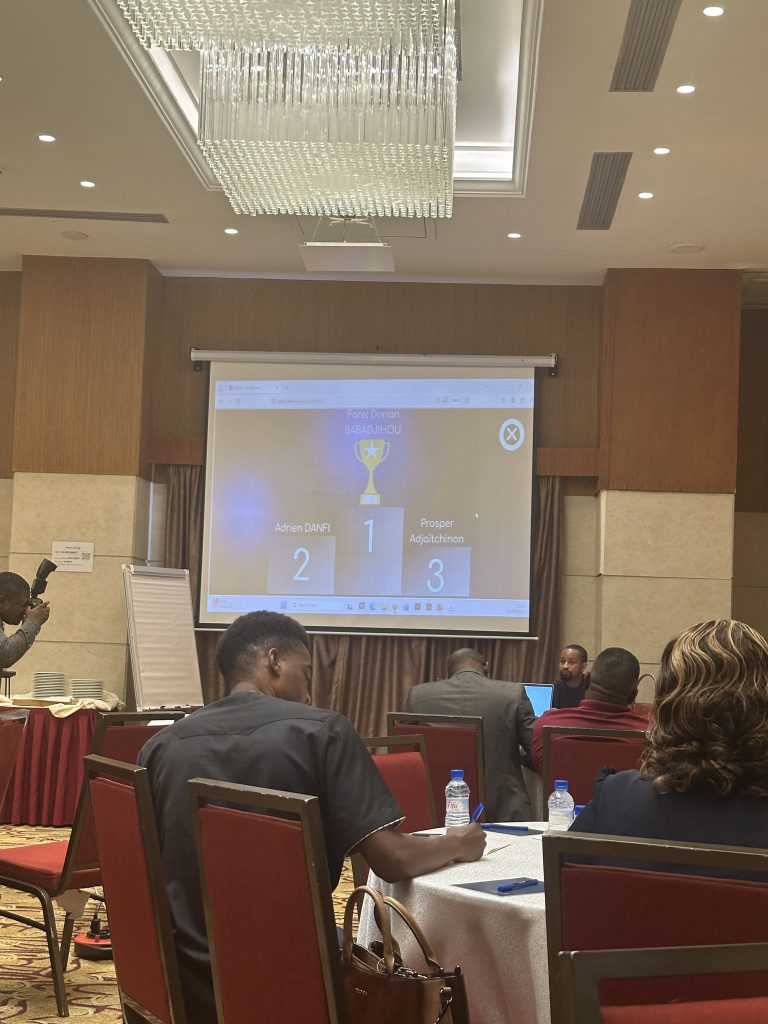
Une quarantaine de professionnels de banques se sont réunis au Golden Tulip le Diplomate à Cotonou du 20 au 22 Avril 2026, pour une formation sur la protection des données personnelles au Bénin proposée par l’Association des Professionnels de Banque et Etablissements Financiers (APBEF) et l’Autorité de Protection des Données à caractère Personnel (APDP).
Protection des données personnelles au Bénin : Enjeux et Formation dans le secteur financier
La protection des données personnelles au Bénin est devenue une priorité absolue, particulièrement dans des secteurs sensibles comme la finance. Pour répondre à ces exigences réglementaires, une quarantaine de professionnels de banques se sont réunis au Golden Tulip Le Diplomate à Cotonou du 20 au 22 Avril 2026. Cette formation de haut niveau a été proposée par l’Association des Professionnels de Banque et Etablissements Financiers (APBEF) et l’Autorité de Protection des Données à caractère Personnel (APDP).
Un atelier de formation crucial pour les DPO des établissements financiers au Bénin
Tout d’abord, dès le lundi 20 avril, de nombreux professionnels se sont réunis au Golden Tulip. En effet, ils représentaient les départements conformité et informatique de treize établissements financiers majeurs. Parmi eux, on comptait :
AFGC
BANGE BANK
BANQUE ATLANTIQUE
BGFI
BIIC
BSIC
BOA
CORIS BANK
ECOBANK
NSIA BANK
ORABANK
SOCIETE GENERALE
UBA
Globalement, la majorité des participants occupaient le poste de Délégué à la Protection des Données (DPO). Ainsi, ils ont suivi assidûment des ateliers durant trois jours consécutifs. Pour ce faire, une équipe d’experts de l’APDP a animé ces différentes sessions :
Delphin TAMADAHO : Conseiller Technique Juridique
Mariannick OUENDO : Responsable du Service Conformité
Hervé KPONON : Responsable de la Sécurité des Systèmes d’Information
Alain OKOTCHE : Juriste au Service Contrôle et Contentieux
Oulfath PHILIPPE : Juriste au Service Conformité
Ben Yahmed SOULE : Juriste au Service Conformité
Par ailleurs, Edouard HOUNWANOU représentait l’APBEF, l’entité initiatrice de cette formation. De son côté, Farel BABADJIHOU a eu l’honneur d’y participer pour représenter Westaf Digital Services (WDS). Finalement, au terme de ces trois jours, l’ensemble des participants ont reçu une attestation de participation officielle.
Les 8 modules de formation sur la protection des données personnelles au Bénin
Au programme, le décryptage complet du Livre V du Code du Numérique a été structuré autour de huit modules essentiels pour assurer la protection des données personnelles au Bénin.
Module 1 : Le DPO : rôle et mise en place
Tout d’abord, le premier module a posé les fondations conceptuelles et juridiques de toute la formation. En effet, les participants ont d’abord été initiés aux notions essentielles, à savoir la définition d’une donnée personnelle (identification directe ou indirecte d’une personne), les 19 opérations constitutives d’un traitement, ainsi que le champ d’application territorial et matériel du Livre V du Code du Numérique.
Par la suite, sept principes cardinaux ont été développés :
Licéité, loyauté et transparence
Limitation de la finalité
Responsabilité et réparation
Minimisation des données
Exactitude
Limitation de la durée de conservation
Sécurité et confidentialité
À ce sujet, ces principes ne sont pas de simples recommandations de bonne pratique — au contraire, ce sont des obligations légales strictes dont le non-respect expose à des sanctions lourdes.
Enfin, le module s’est conclu sur le profil et le rôle du DPO. En effet, celui-ci est présenté comme le point focal entre sa structure et l’APDP, autrement dit comme « l’APDP en miniature » au sein de son organisation. Par conséquent, sa désignation, obligatoire pour les structures publiques et conditionnelle pour les structures privées, doit être validée par l’APDP. De plus, une formation continue reste exigée en raison de l’évolution permanente des technologies, notamment de l’intelligence artificielle.
Module 2 : Le DPO et le responsable de traitement dans la gestion des données personnelles de l’entreprise
Ce module a cartographié les acteurs de la chaîne de traitement et clarifié les responsabilités de chacun.
D’une part, l’APDP constitue l’autorité de contrôle, dotée d’un pouvoir réglementaire, d’autorisation et de sanction. D’autre part, le Responsable de Traitement (RT) incarne l’instance décisionnelle : en effet, il détermine les finalités, déclare ses traitements, applique les principes de conformité, désigne le DPO et rend compte de sa conformité selon le principe d’Accountability. De plus, le sous-traitant agit pour le compte du RT sous sa responsabilité, tandis que les employés, partenaires et personnes concernées complètent la chaîne.
Par ailleurs, le cœur du module a porté sur l’indépendance du DPO. En effet, garantie par le législateur, cette indépendance se traduit par l’impossibilité de le sanctionner pour l’exercice de ses missions et par son rattachement direct au plus haut niveau de direction. C’est pourquoi, le RT est tenu de lui fournir les ressources humaines, matérielles et budgétaires nécessaires, ainsi qu’un accès complet aux opérations de traitement et aux données.
Module 3 : Le DPO et la mise en place du registre des traitements
Ce module a présenté trois outils opérationnels complémentaires que le DPO doit maîtriser afin d’exercer efficacement son contrôle interne.
Tout d’abord, la cartographie des traitements représente l’inventaire exhaustif de toutes les opérations effectuées sur les données personnelles. En effet, elle constitue le préalable indispensable à toute déclaration auprès de l’APDP, conformément aux articles 405 et 407 du Code du Numérique. À cet effet, l’APDP a élaboré une cartographie indicative et adaptable.
Ensuite, la politique de classification des données évalue l’impact potentiel de chaque traitement. Pour ce faire, elle s’appuie sur trois critères essentiels (confidentialité, intégrité et disponibilité) évalués sur une échelle allant de faible à élevé. Ainsi, cette démarche permet d’adapter précisément le niveau de protection aux enjeux réels de l’entreprise.
Enfin, le registre des traitements constitue une obligation légale incontournable. Concrètement, il documente les finalités, les catégories de données et de personnes, les destinataires, les durées de conservation, les transferts éventuels ainsi que les mesures de sécurité. Par conséquent, ce document doit rester disponible à tout moment pour les contrôles de l’APDP. Néanmoins, les PME bénéficient d’une exemption, sauf si leurs traitements présentent un risque pour les droits des personnes, portent sur des données sensibles ou ne sont pas occasionnels.
Module 4 : Le DPO et la gestion des tiers intervenants
Ce module a traité de l’une des dimensions les plus délicates du quotidien d’un DPO : la gestion des entités extérieures qui interviennent dans la chaîne de traitement.
Tout d’abord, dans le cadre de la sous-traitance, le DPO intervient à chaque étape : en effet, il conseille le RT lors de la sélection du prestataire, participe à la rédaction du contrat pour y intégrer les obligations légales, puis vérifie les garanties techniques et organisationnelles offertes, et met finalement en place des contrôles et audits réguliers pour s’assurer du respect continu des engagements.
Ensuite, lorsqu’un tiers autorisé demande la communication de données, le DPO doit procéder à une vérification en quatre points : l’identité et la légitimité du demandeur, le fondement légal de la demande, le périmètre des données sollicitées, et les mesures de confidentialité du destinataire. Par conséquent, toutes les vérifications et pièces échangées doivent être rigoureusement tracées.
Pour finir, face à un tiers non autorisé, le DPO adopte une posture de gardien : il conseille de refuser la transmission, protège les droits des personnes concernées — en particulier pour les données sensibles — et ainsi, prémunit la structure contre tout risque de violation et de sanction.
Module 5 : Élaboration du plan d’action sécurité
Ce module technique a abordé la sécurité comme un processus continu, articulé autour du cycle : protéger → évaluer → définir des règles → mettre en œuvre → contrôler → améliorer. La sécurité repose sur trois propriétés fondamentales — confidentialité, intégrité et disponibilité (CID) — qui s’appliquent à la fois aux données elles-mêmes et aux systèmes qui les hébergent. Les participants ont vu illustrés des scénarios concrets de vulnérabilité : pare-feu mal configuré, application web exposée à une injection SQL, poste infecté par un ransomware.
L’évaluation des risques suit la formule : Risque = Menace × Vulnérabilité × Impact. Elle permet de prioriser les actions et de justifier les investissements sécurité, en distinguant trois niveaux de protection adaptés à la sensibilité des données. Le module a conclu sur le cadre normatif de référence : la PSSIE (décret n° 2021-550 du 27 octobre 2021) pour les institutions publiques béninoises, la famille ISO/IEC 27000 pour la gestion de la sécurité de l’information, et les standards sectoriels bancaires PCI DSS, SWIFT CSP et Bâle III.
Module 6 : Le DPO et la gestion des incidents de violation de données personnelles au Bénin
Ce module a couvert l’une des missions les plus opérationnelles du DPO : la gestion structurée des violations de données. Une violation peut prendre trois formes — atteinte à la confidentialité, à l’intégrité ou à la disponibilité — et son identification repose sur une qualification juridique rigoureuse : y a-t-il des données personnelles impliquées ? Un risque pour les droits et libertés est-il avéré ?
La réponse interne doit suivre un workflow en huit étapes : détection → qualification → confinement → analyse d’impact → notification à l’APDP → information des personnes concernées → documentation → retour d’expérience. La notification à l’APDP est obligatoire sans délai dès lors qu’un risque pour les droits existe (art. 427 du CN). Lorsque le risque est élevé, les personnes concernées doivent être directement informées, avec des recommandations pratiques. Point central souligné : le DPO ne pilote pas techniquement la réponse à l’incident, mais doit impérativement être associé à toutes ses étapes. La conformité continue — audits, simulations, contrôle des délais — est la meilleure garantie contre les violations futures.
Module 7 : Le DPO et la garantie des droits des personnes concernées
Ce module a détaillé les sept droits reconnus par le Code du Numérique aux personnes dont les données sont traitées, et les obligations pratiques qui en découlent pour le DPO et le responsable de traitement. Ces droits sont :
Le droit à l’information préalable (art. 415-416)
Le droit d’accès avec un délai de réponse de 60 jours (art. 437)
Le droit à la portabilité pour les traitements automatisés fondés sur le consentement ou un contrat (art. 438)
Le droit d’interrogation sur les fichiers publics (art. 439)
Le droit d’opposition avec un délai de 30 jours (art. 440)
Le droit de rectification et de suppression avec un délai de 45 jours (art. 441)
Le droit à l’oubli numérique avec un délai de 30 jours prorogeable de 60 jours (art. 443).
L’exercice de ces droits est entièrement gratuit pour la personne concernée (art. 421). En cas de non-respect, trois voies de recours sont ouvertes : réclamation auprès de l’APDP (art. 448), recours devant la chambre administrative de la Cour suprême en cas d’inaction de l’APDP au-delà de 90 jours (art. 449), et action en réparation devant les juridictions de droit commun (art. 451). Le rôle du DPO est de s’assurer que la politique de confidentialité — dont l’APDP a élaboré un modèle type — est effectivement mise à disposition des personnes concernées, et que les procédures d’exercice des droits sont réellement opérationnelles.
Module 8 : Les outils de mise en conformité
Le dernier module a présenté l’ensemble des ressources pratiques mises à disposition par l’APDP sur son portail https://apdp.bj (rubrique Vos démarches → Outils de mise en conformité) pour accompagner les organisations dans leur parcours de conformité. La boîte à outils comprend des guides d’information (découverte de l’APDP, guide de mise en conformité, guide vidéosurveillance, brochure sur les droits), des formulaires (formulaire unique préalable au traitement et ses annexes sous-traitance, transfert, communication, interconnexion ; formulaires d’engagement de conformité ; formulaire de consentement électronique), et des modèles opérationnels directement réutilisables.
Deux obligations documentaires ont été particulièrement soulignées :
Le rapport annuel d’activités (art. 387 du CN), outil de contrôle à distance de l’APDP dont un canevas est disponible en ligne.
Le registre des activités de traitement (art. 435 du CN), inventaire vivant de tous les traitements effectués, mis à jour en continu et communicable à l’APDP sur demande.
À la fin de ces 8 modules, les participants ont répondu à un quizz de 35 questions. Félicitations aux DPO des structures WDS, ORABANK et AFGC qui ont obtenu les meilleurs scores !
Pour votre mise en conformité, WDS vous propose un guide téléchargeable gratuitement ici.
Des outils pratiques et des conseils pour la mise en conformité
Pendant la formation, l’APDP a proposé plusieurs documents utiles. En effet, vous trouverez ces ressources sur leur site (https://service.apdp.bj/). Voici les modèles disponibles :
Modèle de cartographie exhaustive
Modèle de consentement à la collecte
Modèle de contrat de sous-traitance
Modèle d’engagement de confidentialité
Modèle de politique pour gérer les incidents
Fiche pour notifier une violation de données personnelles
Modèle d’analyse d’impact des traitements de DP
Modèle de rapport annuel d’activités
Modèles de registres (personnel, vidéosurveillance)
Grille d’auto-évaluation de maturité (norme ISO/IEC 21827)
Par ailleurs, l’APDP a rappelé une échéance cruciale. Vous devez soumettre les rapports annuels 2025 avant le 30 juin 2026.
De plus, les échanges ont souligné l’interaction entre le DPO et le Responsable de Traitement (RT). Cependant, le RT ne doit jamais influencer le DPO. Pourtant, ce RT possède une supériorité hiérarchique évidente. Ensuite, la loi tient le RT pour unique responsable. Il assume cette charge même si un sous-traitant commet la faute. En résumé, les sanctions frappent fort au Bénin. Une entreprise risque une amende allant jusqu’à 100 millions CFA. Alternativement, l’État peut réclamer 5 % du chiffre d’affaires.
C’est pourquoi, l’APDP vous invite à anticiper vos démarches. En effet, un comité de 8 experts analyse chaque dossier. Ces spécialistes se réunissent seulement deux fois par mois. Par conséquent, ils mettent plusieurs semaines pour valider les demandes.
Ainsi, vous devez choisir entre deux régimes auprès de l’APDP :
Régime de déclaration : C’est l’option par défaut.
Régime d’autorisation : Ce choix s’impose pour traiter des données sensibles. Il s’applique aussi quand vous transférez des données à l’étranger.
La Protection des Données Personnelles vous prend trop de temps ?
Aujourd’hui, la PDP constitue une obligation légale stricte. Néanmoins, cette mission devient rapidement chronophage pour vos équipes. Par exemple, une grande structure nomme un DPO principal. Ensuite, elle déploie des DPO correspondants dans ses succursales.
Ainsi, si la charge vous déborde, demandez de l’aide ! Gagnez un temps précieux dès maintenant. Contactez Westaf Digital Services pour un diagnostic gratuit au Bénin :
📧 Email : info@wds.africa
📞 Téléphone : 01 41 47 33 33
Par ailleurs, participez à notre événement le 28 Mai. Le thème : « DPO : comment travailler plus efficacement ? ».
Toutefois, vous avez peut-être manqué cet atelier précis ? Pas de panique, WDS organise régulièrement d’autres événements. Nous abordons la transformation digitale, la cybersécurité et la conformité réglementaire.
👉 Inscrivez-vous à notre newsletter pour recevoir nos actualités : https://wds.africa
Vous avez manqué cet atelier ? Westaf Digital Services organise régulièrement des événements sur la transformation digitale, la cybersécurité et la conformité réglementaire. 👉 Inscrivez-vous à la newsletter pour être informé en avant-première : https://wds.africa 👉 Consultez nos prochains évènements : https://wds.africa/events